Domain sapl.de kaufen?
Wir ziehen mit dem Projekt
sapl.de um.
Sind Sie am Kauf der Domain
sapl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sapl.de kaufen?
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **


Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Bilay, John Mutumba: Cloud Integration with SAP Integration SuiteCloud Integration with SAP Integration Suite , The Comprehensive Guide , Querlenker > Sportfederung , Auflage: 4. Auflage, Erscheinungsjahr: 20241101, Produktform: Leinen, Titel der Reihe: SAP Press Englisch##, Autoren: Bilay, John Mutumba~Singh, Shashank~Singh, Swati~Gutsche, Peter~Krimmel, Mandy, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 900, Themenüberschrift: COMPUTERS / General, Keyword: SAP Cloud Integration (SCI); SAP Cloud Platform Integration (SAP CPI); SAP HANA Cloud Integration (HCI); SAP Integration Suite, Fachschema: Cloud Computing~Programmiersprachen~SAP - mySAP~Internet~Surfen (Internet), Fachkategorie: Internet, allgemein, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 262, Breite: 189, Höhe: 47, Gewicht: 1733, Produktform: Gebunden, Genre: Importe,89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gira IP-Schnittstelle 216800 KNX/EIB REG, AutomatisierungDie Gira 216800 ist eine KNX IP Schnittstelle für die Gebäudeautomation, die die Kommunikation zwischen KNX Installationen und IP Netzwerken ermöglicht. Diese flache Steuerschnittstelle erlaubt die Fernüberwachung und Verwaltung von Gebäudefunktionen über Standard Netzwerkinfrastruktur. Mit den Abmessungen 8,0 x 8,0 x 8,0 cm integriert sich das kompakte Gerät nahtlos in Elektroverteiler und Bedienfelder. Hergestellt in Deutschland von Gira, einer renommierten Marke für intelligente Gebäudetechnik, unterstützt diese Schnittstelle umfassende Schaltprogramme und Automatisierungsszenarien. Die Einheit arbeitet innerhalb der standardisierten KNX Protokollspezifikationen und gewährleistet damit Kompatibilität mit bestehenden KNX Installationen und Komponenten. Die IP Konnektivität ermöglicht die Integration in Gebäudemanagementsysteme, Fernzugriffslösungen und Smart Home Anwendungen. Die Schnittstelle gewährleistet zuverlässige Datenübertragung zwischen KNX Bussystemen und Ethernet Netzwerken und unterstützt sowohl gewerbliche als auch private Automatisierungsanforderungen. Konstruiert mit langlebigen Materialien nach deutschen Ingenieurstandards bietet das Gerät konsistente Leistung unter verschiedenen Umgebungsbedingungen. Das neutrale Design und standardisierte Montagemöglichkeiten erleichtern die einfache Installation durch qualifizierte Elektrofachkräfte. Dieses Einzelstückprodukt dient als Kommunikationsbrücke zwischen traditioneller KNX Gebäudeautomation und modernen IP basierten Steuerungssystemen und ermöglicht erweiterte Funktionalität ohne vollständigen Systemaustausch. Die Schnittstelle unterstützt standardisierte KNX Telegramme und Datenpunkte bei gleichzeitiger Einhaltung von Netzwerksicherheitsprotokollen, die für Gebäudeautomationsanwendungen geeignet sind.153,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
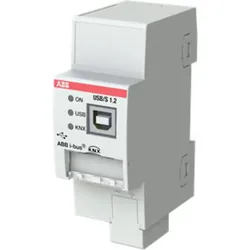
ABB USB-Schnittstelle USB/S 1.2 2CDG110243R0011, AutomatisierungABB Stotz S&J USB-Schnittstelle USB/S1.2 Hersteller: ABB Stotz S&J Bezeichnung: USB-Schnittstelle Typ: USB/S1.2 Bussystem KNX: ja Bussystem KNX-Funk: nein Bussystem Funkbus: nein Bussystem LON: nein Bussystem Powernet: nein Andere Bussysteme: ohne Funk bidirektional: nein Ausführung: USB Montageart: REG Breite in Teilungseinheiten: 2 Werkstoff: Kunststoff Werkstoffgüte: Thermoplast Oberflächenschutz: unbehandelt Ausführung der Oberfläche: matt Farbe: sonstige RAL-Nummer (ähnlich): 7035 Transparent: nein Max. Übertragungsrate: 9600 Bd Mit Busankopplung: nein Mit Beschriftungsfeld: ja Mit LED-Anzeige: ja Schutzart (IP): IP20 Min. Tiefe der Gerätedose: 63,5 mm Die ABB i-bus KNX USB-Schnittstelle USB/S1.2 ist ein KNX Reiheneinbaugerät (REG) im Pro M Design für den Einbau im Verteiler auf einer 35 mm-Tragschiene. Die USB-Schnittstelle ermöglicht die Kommunikation zwischen der ETS und einer KNX-Anlage (Programmierung, Busmonitor, Gruppenmonitor). Auch Visualisierungen oder weitere Clients können über USB auf KNX zugreifen. Das Gerät wird über ein USB-Kabel Typ B mit dem Computer verbunden und ist betriebsbereit, sobald USB angeschlossen wird. Der notwendige Treiber wird beim ersten Anschliessen automatisch unter Windows installiert. Über 3 LEDs werden Betriebszustand und Telegrammverkehr angezeigt. Der KNX-Teil und der USB-Teil sind galvanisch voneinander getrennt.126,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Was sind typische Angriffsszenarien im Bereich der Cyber-Sicherheit und wie können sie effektiv abgewehrt werden?
Typische Angriffsszenarien sind Phishing, Malware-Infektionen und DDoS-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Einsatz von Antiviren-Software und Firewalls sowie regelmäßige Updates und Patches abgewehrt werden. Zudem ist eine umfassende Sicherheitsstrategie, die Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsaudits umfasst, entscheidend. **
Welche verschiedenen Arten von Angriffsszenarien können in der Cyber-Sicherheit auftreten und wie können Unternehmen sich davor schützen?
Es gibt verschiedene Arten von Angriffsszenarien in der Cyber-Sicherheit, darunter Phishing, Ransomware und DDoS-Angriffe. Unternehmen können sich davor schützen, indem sie regelmäßige Sicherheitsschulungen für Mitarbeiter durchführen, Firewalls und Antivirensoftware einsetzen und regelmäßige Sicherheitsaudits durchführen. Zudem sollten sie sicherstellen, dass ihre Systeme regelmäßig aktualisiert und gepatcht werden. **
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Entwicklung einer Software-Schnittstelle vom Workflowprogramm PowerWork 4 zu einer SQL- Datenbank, Taschenbuch von Andre Hiller,Sebastian Sabo, GRIN,Entwicklung Einer Software-schnittstelle Vom Workflowprogramm Powerwork 4 Zu Einer Sql- Datenbank, Taschenbuch Von Andre Hiller,sebastian Sabo, Grin, 978-3-638-64414-3, Seitenanzahl: 3217,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bticino Schnittstelle 347400 Koax/2-Draht, AutomatisierungEinbau-Kamera-Interface Koax/2-Draht für externe Kamera der Video-Türsprechanlagen. Dieses Kamera-Interface adaptiert eine Standard Innen/Aussen-Kamera 12VDC auf das Sfera typische 2-Draht Videosignal. Die maximale Entfernung zwischen dem Kamera-Interface und der Kamera beträgt 3 Meter. Anschlussklemmen: Videoeingang 75 Ohm, Ausgang für die Versorgung von Kameras: 12V DC/150 mA. Masse (B x H x T): 40 × 40 × 18 mm.138,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bilay, John Mutumba: Cloud Integration with SAP Integration SuiteCloud Integration with SAP Integration Suite , The Comprehensive Guide , Querlenker > Sportfederung , Auflage: 4. Auflage, Erscheinungsjahr: 20241101, Produktform: Leinen, Titel der Reihe: SAP Press Englisch##, Autoren: Bilay, John Mutumba~Singh, Shashank~Singh, Swati~Gutsche, Peter~Krimmel, Mandy, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 900, Themenüberschrift: COMPUTERS / General, Keyword: SAP Cloud Integration (SCI); SAP Cloud Platform Integration (SAP CPI); SAP HANA Cloud Integration (HCI); SAP Integration Suite, Fachschema: Cloud Computing~Programmiersprachen~SAP - mySAP~Internet~Surfen (Internet), Fachkategorie: Internet, allgemein, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 262, Breite: 189, Höhe: 47, Gewicht: 1733, Produktform: Gebunden, Genre: Importe,89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Gira IP-Schnittstelle 216800 KNX/EIB REG, AutomatisierungDie Gira 216800 ist eine KNX IP Schnittstelle für die Gebäudeautomation, die die Kommunikation zwischen KNX Installationen und IP Netzwerken ermöglicht. Diese flache Steuerschnittstelle erlaubt die Fernüberwachung und Verwaltung von Gebäudefunktionen über Standard Netzwerkinfrastruktur. Mit den Abmessungen 8,0 x 8,0 x 8,0 cm integriert sich das kompakte Gerät nahtlos in Elektroverteiler und Bedienfelder. Hergestellt in Deutschland von Gira, einer renommierten Marke für intelligente Gebäudetechnik, unterstützt diese Schnittstelle umfassende Schaltprogramme und Automatisierungsszenarien. Die Einheit arbeitet innerhalb der standardisierten KNX Protokollspezifikationen und gewährleistet damit Kompatibilität mit bestehenden KNX Installationen und Komponenten. Die IP Konnektivität ermöglicht die Integration in Gebäudemanagementsysteme, Fernzugriffslösungen und Smart Home Anwendungen. Die Schnittstelle gewährleistet zuverlässige Datenübertragung zwischen KNX Bussystemen und Ethernet Netzwerken und unterstützt sowohl gewerbliche als auch private Automatisierungsanforderungen. Konstruiert mit langlebigen Materialien nach deutschen Ingenieurstandards bietet das Gerät konsistente Leistung unter verschiedenen Umgebungsbedingungen. Das neutrale Design und standardisierte Montagemöglichkeiten erleichtern die einfache Installation durch qualifizierte Elektrofachkräfte. Dieses Einzelstückprodukt dient als Kommunikationsbrücke zwischen traditioneller KNX Gebäudeautomation und modernen IP basierten Steuerungssystemen und ermöglicht erweiterte Funktionalität ohne vollständigen Systemaustausch. Die Schnittstelle unterstützt standardisierte KNX Telegramme und Datenpunkte bei gleichzeitiger Einhaltung von Netzwerksicherheitsprotokollen, die für Gebäudeautomationsanwendungen geeignet sind.153,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ABB USB-Schnittstelle USB/S 1.2 2CDG110243R0011, AutomatisierungABB Stotz S&J USB-Schnittstelle USB/S1.2 Hersteller: ABB Stotz S&J Bezeichnung: USB-Schnittstelle Typ: USB/S1.2 Bussystem KNX: ja Bussystem KNX-Funk: nein Bussystem Funkbus: nein Bussystem LON: nein Bussystem Powernet: nein Andere Bussysteme: ohne Funk bidirektional: nein Ausführung: USB Montageart: REG Breite in Teilungseinheiten: 2 Werkstoff: Kunststoff Werkstoffgüte: Thermoplast Oberflächenschutz: unbehandelt Ausführung der Oberfläche: matt Farbe: sonstige RAL-Nummer (ähnlich): 7035 Transparent: nein Max. Übertragungsrate: 9600 Bd Mit Busankopplung: nein Mit Beschriftungsfeld: ja Mit LED-Anzeige: ja Schutzart (IP): IP20 Min. Tiefe der Gerätedose: 63,5 mm Die ABB i-bus KNX USB-Schnittstelle USB/S1.2 ist ein KNX Reiheneinbaugerät (REG) im Pro M Design für den Einbau im Verteiler auf einer 35 mm-Tragschiene. Die USB-Schnittstelle ermöglicht die Kommunikation zwischen der ETS und einer KNX-Anlage (Programmierung, Busmonitor, Gruppenmonitor). Auch Visualisierungen oder weitere Clients können über USB auf KNX zugreifen. Das Gerät wird über ein USB-Kabel Typ B mit dem Computer verbunden und ist betriebsbereit, sobald USB angeschlossen wird. Der notwendige Treiber wird beim ersten Anschliessen automatisch unter Windows installiert. Über 3 LEDs werden Betriebszustand und Telegrammverkehr angezeigt. Der KNX-Teil und der USB-Teil sind galvanisch voneinander getrennt.126,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Issendorff Schalt- und LCN-HU Dimmmodul mit erw. Programmierung, AutomatisierungDas Schalt- und LCN-HU Dimmmodul von Issendorff ist eine vielseitige Lösung für die Automatisierung von Beleuchtungssystemen. Es dient als Erweiterung zum LCN-SH und bietet elektronische Schaltausgänge mit einer Leistung von 2x 500 VA, die für grössere Beleuchtungsaufgaben geeignet sind. Das Modul ermöglicht die Ansteuerung von Vorschaltgeräten über Kleinspannungsausgänge, die wahlweise 0-10 Volt (analog), DSI (digital) oder DALI (digital) unterstützen. Die schraublosen Klemmen und der LCN-Stecker sorgen für eine einfache Installation und Verbindung. Mit einer Versorgungsspannung von 230 V~ (auch 120 V~ verfügbar) ist das Modul für den Netzbetrieb konzipiert und bietet eine zuverlässige Lösung für die Steuerung von Lichtquellen. Die integrierten Sicherheitsfunktionen, wie die Sicherungsausfall-Erkennung, gewährleisten einen sicheren Betrieb. - Zwei elektronische Schaltausgänge mit jeweils 500 VA für grössere Beleuchtungsaufgaben - Unterstützung von 0-10 Volt, DSI und DALI für die Ansteuerung von Vorschaltgeräten - Einfache Installation durch schraublose Klemmen und LCN-Stecker - Sicherheitsfunktionen wie Sicherungsausfall-Erkennung - Geeignet für Hutschienenmontage.313,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Was sind typische Angriffsszenarien im Bereich der Cyber-Sicherheit und wie können sie effektiv abgewehrt werden?
Typische Angriffsszenarien sind Phishing, Malware-Infektionen und DDoS-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Einsatz von Antiviren-Software und Firewalls sowie regelmäßige Updates und Patches abgewehrt werden. Zudem ist eine umfassende Sicherheitsstrategie, die Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsaudits umfasst, entscheidend. **
-
Welche verschiedenen Arten von Angriffsszenarien können in der Cyber-Sicherheit auftreten und wie können Unternehmen sich davor schützen?
Es gibt verschiedene Arten von Angriffsszenarien in der Cyber-Sicherheit, darunter Phishing, Ransomware und DDoS-Angriffe. Unternehmen können sich davor schützen, indem sie regelmäßige Sicherheitsschulungen für Mitarbeiter durchführen, Firewalls und Antivirensoftware einsetzen und regelmäßige Sicherheitsaudits durchführen. Zudem sollten sie sicherstellen, dass ihre Systeme regelmäßig aktualisiert und gepatcht werden. **
-
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.