Domain sapl.de kaufen?
Wir ziehen mit dem Projekt
sapl.de um.
Sind Sie am Kauf der Domain
sapl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sapl.de kaufen?
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **

Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
Untersuchung von Penetrationstests für Angriffe auf LAN-Netzwerke, Taschenbuch von Haytham F. D. Abduljalil,AbulSalam A. Al-Marimi, Verlag UnserUntersuchung Von Penetrationstests Für Angriffe Auf Lan-netzwerke, Taschenbuch Von Haytham F. D. Abduljalil,abulsalam A. Al-marimi, Verlag Unser Wissen, 978-620-8-88736-0, Seitenanzahl: 7243,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
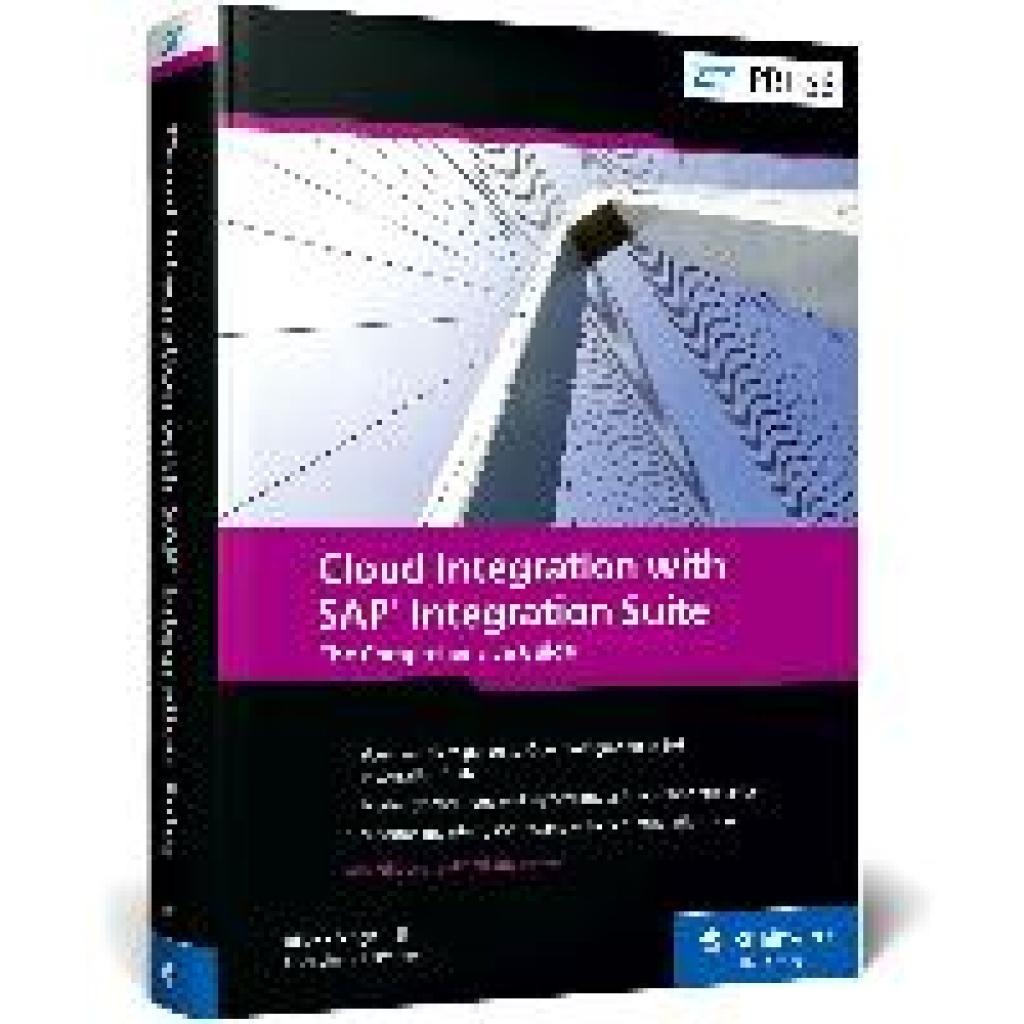
Bilay, John Mutumba: Cloud Integration with SAP Integration SuiteCloud Integration with SAP Integration Suite , The Comprehensive Guide , Querlenker > Sportfederung , Auflage: 4. Auflage, Erscheinungsjahr: 20241101, Produktform: Leinen, Titel der Reihe: SAP Press Englisch##, Autoren: Bilay, John Mutumba~Singh, Shashank~Singh, Swati~Gutsche, Peter~Krimmel, Mandy, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 900, Themenüberschrift: COMPUTERS / General, Keyword: SAP Cloud Integration (SCI); SAP Cloud Platform Integration (SAP CPI); SAP HANA Cloud Integration (HCI); SAP Integration Suite, Fachschema: Cloud Computing~Programmiersprachen~SAP - mySAP~Internet~Surfen (Internet), Fachkategorie: Internet, allgemein, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 262, Breite: 189, Höhe: 47, Gewicht: 1733, Produktform: Gebunden, Genre: Importe,89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bticino Schnittstelle 347400 Koax/2-Draht, AutomatisierungEinbau-Kamera-Interface Koax/2-Draht für externe Kamera der Video-Türsprechanlagen. Dieses Kamera-Interface adaptiert eine Standard Innen/Aussen-Kamera 12VDC auf das Sfera typische 2-Draht Videosignal. Die maximale Entfernung zwischen dem Kamera-Interface und der Kamera beträgt 3 Meter. Anschlussklemmen: Videoeingang 75 Ohm, Ausgang für die Versorgung von Kameras: 12V DC/150 mA. Masse (B x H x T): 40 × 40 × 18 mm.140,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
Entwicklung einer Software-Schnittstelle vom Workflowprogramm PowerWork 4 zu einer SQL- Datenbank, Taschenbuch von Andre Hiller,Sebastian Sabo, GRIN,Entwicklung Einer Software-schnittstelle Vom Workflowprogramm Powerwork 4 Zu Einer Sql- Datenbank, Taschenbuch Von Andre Hiller,sebastian Sabo, Grin, 978-3-638-64414-3, Seitenanzahl: 3217,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wago SPS Serielle Schnittstelle, AutomatisierungSerielle Schnittstelle RS-232/485 Das serielle Schnittstellenmodul ermöglicht den Anschluss von Geräten mit RS-485, RS-422 oder RS-232-Schnittstelle wahlweise an das WAGO-IO-SYSTEM 750. Damit lassen sich auch Gateways von den durch das WAGO-IO-SYSTEM 750 unterstützten Feldbussen zu einer seriellen Schnittstelle realisieren. Das Modul unterstützt keine höheren Protokollebenen. Die Kommunikation ist vollkommen transparent zum zugehörigen Feldbus-Master. Hierdurch wird ein breiter Anwendungsbereich des seriellen Schnittstellenmoduls erreicht. Die eventuell benötigten Kommunikationsprotokolle können im Feldbus-Master flexibel programmiert werden. Der 2560 Byte grosse Empfangspuffer ermöglicht den Einsatz des Moduls auch bei hohen Übertragungsraten. Bei geringen Datenübertragungsraten ist die Auswertung der Empfangsdaten in Tasks mit geringer Priorität ohne Datenverlust realisierbar. Der 512 Byte grosse Sendepuffer erlaubt das zügige Senden von grösseren zusammenhängenden Daten. Das Modul ist über WAGO-IO-CHECK oder GSD-Dateien frei konfigurierbar und ermöglicht durch eine flexible Wahl der Baudrate und der Datenbreite eine optimale Anpassung an die jeweilige Applikation.415,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Untersuchung von Penetrationstests für Angriffe auf LAN-Netzwerke, Taschenbuch von Haytham F. D. Abduljalil,AbulSalam A. Al-Marimi, Verlag UnserUntersuchung Von Penetrationstests Für Angriffe Auf Lan-netzwerke, Taschenbuch Von Haytham F. D. Abduljalil,abulsalam A. Al-marimi, Verlag Unser Wissen, 978-620-8-88736-0, Seitenanzahl: 7243,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bilay, John Mutumba: Cloud Integration with SAP Integration SuiteCloud Integration with SAP Integration Suite , The Comprehensive Guide , Querlenker > Sportfederung , Auflage: 4. Auflage, Erscheinungsjahr: 20241101, Produktform: Leinen, Titel der Reihe: SAP Press Englisch##, Autoren: Bilay, John Mutumba~Singh, Shashank~Singh, Swati~Gutsche, Peter~Krimmel, Mandy, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 900, Themenüberschrift: COMPUTERS / General, Keyword: SAP Cloud Integration (SCI); SAP Cloud Platform Integration (SAP CPI); SAP HANA Cloud Integration (HCI); SAP Integration Suite, Fachschema: Cloud Computing~Programmiersprachen~SAP - mySAP~Internet~Surfen (Internet), Fachkategorie: Internet, allgemein, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 262, Breite: 189, Höhe: 47, Gewicht: 1733, Produktform: Gebunden, Genre: Importe,89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
Ähnliche Suchbegriffe für Penetrationstests
-
Bticino Schnittstelle 347400 Koax/2-Draht, AutomatisierungEinbau-Kamera-Interface Koax/2-Draht für externe Kamera der Video-Türsprechanlagen. Dieses Kamera-Interface adaptiert eine Standard Innen/Aussen-Kamera 12VDC auf das Sfera typische 2-Draht Videosignal. Die maximale Entfernung zwischen dem Kamera-Interface und der Kamera beträgt 3 Meter. Anschlussklemmen: Videoeingang 75 Ohm, Ausgang für die Versorgung von Kameras: 12V DC/150 mA. Masse (B x H x T): 40 × 40 × 18 mm.140,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
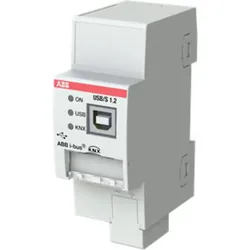
ABB USB-Schnittstelle USB/S 1.2 2CDG110243R0011, AutomatisierungABB Stotz S&J USB-Schnittstelle USB/S1.2 Hersteller: ABB Stotz S&J Bezeichnung: USB-Schnittstelle Typ: USB/S1.2 Bussystem KNX: ja Bussystem KNX-Funk: nein Bussystem Funkbus: nein Bussystem LON: nein Bussystem Powernet: nein Andere Bussysteme: ohne Funk bidirektional: nein Ausführung: USB Montageart: REG Breite in Teilungseinheiten: 2 Werkstoff: Kunststoff Werkstoffgüte: Thermoplast Oberflächenschutz: unbehandelt Ausführung der Oberfläche: matt Farbe: sonstige RAL-Nummer (ähnlich): 7035 Transparent: nein Max. Übertragungsrate: 9600 Bd Mit Busankopplung: nein Mit Beschriftungsfeld: ja Mit LED-Anzeige: ja Schutzart (IP): IP20 Min. Tiefe der Gerätedose: 63,5 mm Die ABB i-bus KNX USB-Schnittstelle USB/S1.2 ist ein KNX Reiheneinbaugerät (REG) im Pro M Design für den Einbau im Verteiler auf einer 35 mm-Tragschiene. Die USB-Schnittstelle ermöglicht die Kommunikation zwischen der ETS und einer KNX-Anlage (Programmierung, Busmonitor, Gruppenmonitor). Auch Visualisierungen oder weitere Clients können über USB auf KNX zugreifen. Das Gerät wird über ein USB-Kabel Typ B mit dem Computer verbunden und ist betriebsbereit, sobald USB angeschlossen wird. Der notwendige Treiber wird beim ersten Anschliessen automatisch unter Windows installiert. Über 3 LEDs werden Betriebszustand und Telegrammverkehr angezeigt. Der KNX-Teil und der USB-Teil sind galvanisch voneinander getrennt.124,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
-
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.